Пройдите курс обучения работе с анализаторами беспроводных сетей
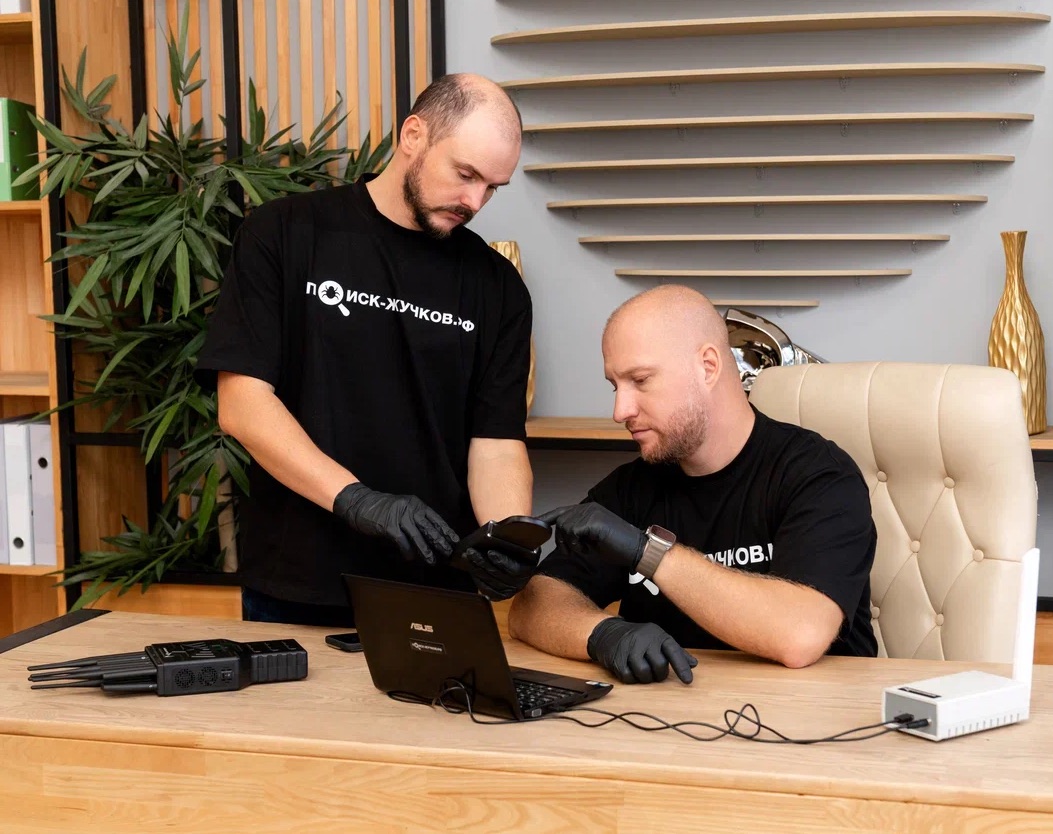
Цель обучения практическому применению анализаторов беспроводных сетей Wi-Fi и Bluetooth — досконально освоить методику мониторинга эфира, основанную на принципах перехвата, декодирования и всестороннего анализа радиопакетов беспроводных протоколов связи.
В процессе углубленной практической подготовки специалисты учатся виртуозно использовать специализированное программно-аппаратное обеспечение и радиочастотные сканеры, чтобы уверенно выявлять несанкционированные точки доступа, скрытые сопряжения устройств и потенциальные каналы утечки данных. Полученные навыки позволяют эффективно фиксировать аномалии сетевого трафика в сложных радиоэлектронных условиях и надежно защищать корпоративную инфраструктуру от кибератак и несанкционированного беспроводного вмешательства.
Вы узнаете:
- Как радиопротоколы Wi-Fi и Bluetooth передают данные и какие технические маркеры демаскируют скрытые устройства.
- В чем различия между легитимным сетевым трафиком и активностью несанкционированных беспроводных передатчиков.
- Какие возможности и ограничения имеют сканеры эфира при перехвате пакетов и анализе радиочастотного спектра.
Вы научитесь:
- Быстро обнаруживать скрытые точки доступа, Bluetooth-маяки и неавторизованные клиентские подключения в эфире.
- Локализовать физическое местоположение передатчика по динамике изменения мощности радиосигнала (RSSI).
- Перехватывать и анализировать пакетные данные для выявления скрытых каналов утечки информации.
Продолжительность:
Стоимость:
Размер группы:
Индивидуальное обучение:
Программа обучения
1
Теоретические основы и современные угрозы в беспроводных сетях
- 1.1Классификация беспроводных угроз
- 1.2Уязвимости протоколов Wi-Fi (стандарты 802.11 a/b/g/n/ac/ax) и каналов связи Bluetooth / BLE.
- 1.3Скрытые точки доступа (Rogue AP), несанкционированные мосты, атаки типа «Evil Twin» (злой двойник), подмена легитимного оборудования.
- 1.4Беспроводные микрофоны, скрытые IP-камеры с передачей данных по Wi-Fi, мобильные роутеры и BLE-маяки (BLE-beacons) как скрытые средства съема информации и трекинга.
- 1.5Принципы радиомониторинга беспроводного эфира. Особенности работы в диапазонах 2.4 ГГц и 5 ГГц (а также базовые понятия диапазона 6 ГГц).
- 1.6Понятия пропускной способности, уровня сигнала (RSSI), шума, перекрывающихся каналов и цифровых идентификаторов (BSSID, SSID, MAC-адреса).
2
Обзор оборудования для анализа
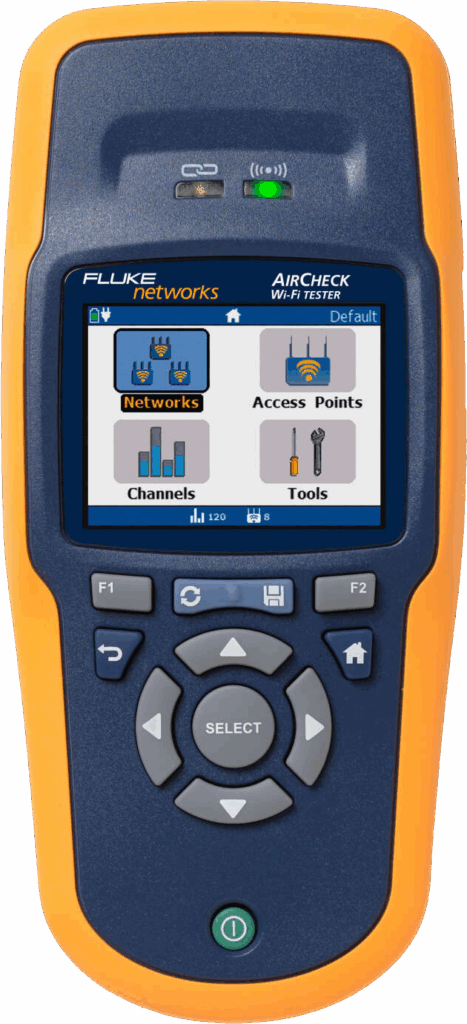
- 2.1Анализатор Wi-Fi сетей Fluke Networks AirCheck. Назначение, эргономика и технические возможности. Инструменты экспресс-тестирования для обнаружение точек доступа, клиентов, каналов, уровней сигнала и проверка безопасности соединения.
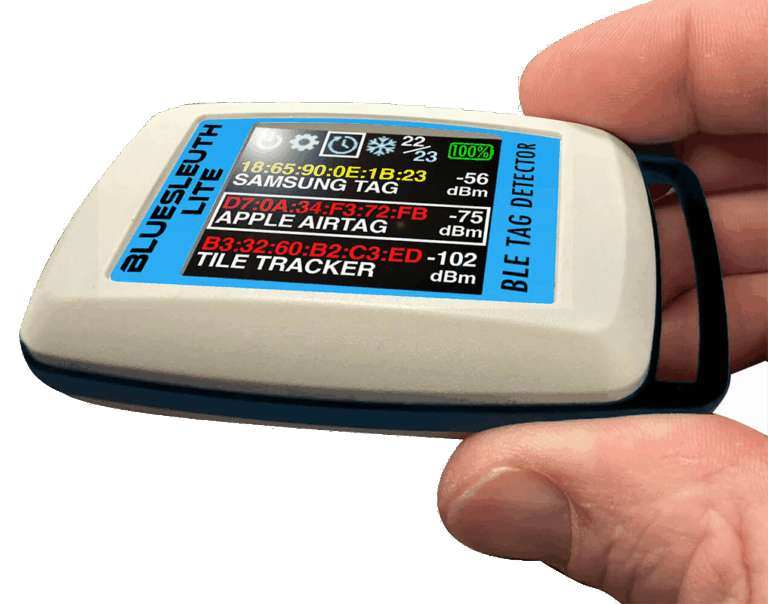
- 2.2Анализатор BLE BlueSleuth-Lite. Назначение и специфика работы с протоколами Bluetooth Low Energy. Обнаружение невидимых для классических сканеров маломощных маяков, беспроводных наушников, смарт-меток и скрытых устройств с поддержкой BLE, используемых злоумышленниками для передачи данных или слежки.
3
Методика поиска несанкционированных беспроводных устройств
- 3.1Алгоритм проведения радиообследования помещений и зон. Методика физического поиска передатчиков.
- 3.2Выявление аномалий и скрытых точек. Анализ незарегистрированных SSID и скрытых сетей. Обнаружение устройств, работающих в режиме Ad-Hoc.
4
Работа с анализатором Wi-Fi Fluke Networks AirCheck
- 4.1Настройка и сканирование эфира. Конфигурирование профилей сканирования диапазонов 2.4 и 5 ГГц. Анализ обнаруженных точек доступа и подключенных клиентских устройств.
- 4.2Практические задачи на полигоне:
- Выявление несанкционированной точки доступа, замаскированной под корпоративную сеть.
- Использование функции локализации (Location Test / RSSI tracking) для точного физического поиска скрытого роутера или мини-камеры в учебном помещении.
5
Работа с анализатором BLE BlueSleuth-Lite
- 5.1Интерфейс и настройка BlueSleuth-Lite. Подготовка прибора к работе, настройка порогов чувствительности и фильтрация устройств по уровням RSSI. Сканирование ближней зоны на наличие скрытых BLE-маяков и трекеров.
- 5.2Практические задачи на полигоне.
- Обнаружение замаскированных цифровых меток и маяков слежения, размещенных в помещении или личных вещах.
- Идентификация активных беспроводных модулей в режиме пониженного энергопотребления.
- Поиск и локализация источника BLE-сигнала по динамике изменения уровня сигнала.
6
Заключение
- 6.1Разбор результатов,
- 6.2Анализ сложностей, возникших в ходе практических занятий (влияние отражений радиоволн от стен, фоновый трафик соседних помещений).
- 6.3Типичные ошибки операторов при поиске цифровых беспроводных закладок.
- 6.4Итоговые консультации. Ответы преподавателя на вопросы по интеграции беспроводного мониторинга в общий комплекс мероприятий по защите информации
- 6.5Выдача сертификатов об успешном прохождении обучения.
Какие анализаторы мы используем
Анализатор BLE BlueSleuth-Lite
Анализатор WiFi Fluke Networks AirCheck
Вы можете купить
это оборудование в нашем магазине
Купить оборудование
Вы можете взять
это оборудование в аренду
Арендовать оборудование
Основные преимущества курса
Преимущества нашего учебного центра
Успех в сфере технической защиты информации напрямую зависит от качества подготовки и подхода к обучению. Выбирая наш центр, вы получаете не просто теорию, а фундаментальную подготовку, которая сразу окупается в реальной работе.
Практическое применение анализаторов беспроводных сетей Wi-Fi и Bluetooth
Бурное развитие беспроводных протоколов связи привело к кардинальному изменению ландшафта угроз информационной безопасности. Классические аналоговые радиомикрофоны практически полностью вытеснены цифровыми устройствами скрытого съема информации, использующими каналы передачи данных Wi-Fi (2.4 и 5 ГГц) и Bluetooth/BLE (Bluetooth Low Energy). Такие закладки маскируют свой трафик под легитимную офисную активность, выходят в эфир короткими импульсными пакетами по расписанию или работают через заранее настроенные скрытые точки доступа. Специализированный курс «Практическое применение анализаторов беспроводных сетей Wi-Fi и Bluetooth» направлен на освоение передовых аппаратно-программных комплексов радиочастотного аудита и глубокого анализа цифрового эфира.
Обучение рассчитано на действующих инженеров по защите информации, специалистов служб безопасности, аудиторов и частных детективов, которым необходимы прикладные навыки выявления цифровых каналов утечки данных в условиях высокой плотности легитимного радиообмена современного мегаполиса.
Цели и ключевые задачи программы
Главная задача курса — научить специалистов видеть цифровую структуру радиоэфира, декодировать идентификаторы передатчиков, анализировать поведение сетевых пакетов и физически локализовать скрытые беспроводные модули. В отличие от простых детекторов поля, анализаторы беспроводных сетей позволяют не просто фиксировать наличие излучения, но и однозначно классифицировать его тип, принадлежность и степень опасности.
В процессе интенсивных занятий слушатели осваивают ключевые профессиональные компетенции:
- Глубокий анализ протоколов 802.11 (Wi-Fi): сканирование диапазонов 2.4 ГГц и 5 ГГц, обнаружение скрытых сетей (с отключенным вещанием SSID), анализ ad-hoc соединений, фальшивых точек доступа (Rogue AP) и несанкционированных ретрансляторов.
- Мониторинг протоколов Bluetooth и BLE: выявление скрытых беспроводных аудиомодулей, миниатюрных трекеров, маяков геолокации и микрокамер, работающих в режиме ожидания сопряжения или передачи данных.
- Анализ структуры и плотности трафика: фиксация пакетных всплесков, аномального исходящего трафика в нерабочее время, оценка уровней мощности сигналов (RSSI) и идентификация MAC-адресов устройств.
- Техника пеленгации цифровых источников: точная пространственная локализация передатчика внутри контролируемой зоны с применением направленных антенн, аттенюаторов и программных тепловых карт мощности.
- Отстройка от легитимного фона: быстрое составление «белого списка» авторизованных офисных устройств и отсечение фонового излучения смартфонов сотрудников, гостевых сетей и соседних точек доступа.
Структура практических занятий на полигоне
Обучение построено на стопроцентной практике в условиях специально оборудованного полигона, полностью имитирующего современное корпоративное пространство с работающими роутерами, серверами, принтерами и пользовательскими терминалами.
Практический модуль охватывает следующие направления:
- Освоение аппаратной базы: настройка портативных программно-аппаратных комплексов (SDR-приемники, специализированные Wi-Fi/Bluetooth сканеры, направленные антенные системы), калибровка чувствительности и выбор полосы обзора.
- Поиск скрытых видеокамер с Wi-Fi каналом: локализация автономных микрокамер, передающих видеопоток на облачные сервисы или во внутреннюю сеть объекта.
- Обнаружение BLE-микрофонов и аудиорегистраторов: выявление компактных микрофонов, маскирующихся под фитнес-браслеты, беспроводные гарнитуры или датчики умного дома.
- Аудит периметра переговорных комнат: выявление несанкционированных устройств связи, активных ретрансляторов и шлюзов перехвата трафика за фальшпанелями и запотолочными пространствами.
- Документирование результатов радиоконтроля: составление карты радиообстановки объекта, паспортизация выявленных беспроводных источников и подготовка рекомендаций по ужесточению политик беспроводной безопасности.
Результаты обучения и квалификационный уровень
Освоение практических методик анализа беспроводных сетей дает специалисту мощное конкурентное преимущество, закрывая критический пробел классического радиопоиска. Выпускники центра уверенно ориентируются в сложных цифровых стандартах передачи данных, оперативно вычисляют скрытые каналы связи и исключают любые риски утечки корпоративной тайны через беспроводную среду.
По итогам прохождения курса слушателям выдается официальный документ установленного образца, подтверждающий высокую квалификацию в области инженерно-технической защиты информации и радиочастотного мониторинга.